
ビジネスパーソンの皆さん、こんにちは。
昨今、大手企業や自治体をターゲットにしたサイバー攻撃、およびそれに伴う情報漏洩のニュースが後を絶ちません。
強固なセキュリティ投資を行っているはずの組織が、なぜこれほど容易に突破されてしまうのでしょうか。
実は、私たちが住む・働く新潟県三条市役所でも、外部サービスへの不正アクセスを発端とした大規模な情報漏洩リスクが顕在化し、ビジネスシーンでも大きな話題となっています。
しかし、三条市が今直面しているリスクはデジタルの世界(情報漏洩)だけに留まりません。ほぼ同時期、リアルな現場である「市営温泉施設」でも、組織の存続を揺るがす重大な不祥事が発覚しました。
一見、全く関係のないように思える「情報漏洩」と「レジオネラ菌問題」。
実はこの2つ、根底にある「組織のガバナンス(統治体制)の欠如」や「リスクマネジメントの形骸化」という構造的欠陥が全く同じなのです。
今回は、三条市で発生した2つの事例をケーススタディとして、現代のビジネスパーソンが教訓にすべき組織防衛策をロジカルに解説します。
1. 【デジタルのリスク】大企業・自治体を襲う「サプライチェーン攻撃」の脅威
まず、なぜ今これほどまでに情報流出が多発しているのか、その構造的な原因を整理します。
現代のサイバー犯罪のトレンドは、セキュリティが強固な「本丸(大企業や役所)」を直接狙うのではなく、その組織が業務委託している「セキュリティの甘いサプライチェーン(外部システム会社やベンダー)」を足がかりにする手法です。
さらに、近年の急速なDX(デジタルトランスフォーメーション)に伴い、クラウドサービスや外部SaaSの利用が急増したことで、守るべき「境界線(アタックサーフェス)」が拡大していることも、流出が多発する大きな要因となっています。
三条市役所の事例:外部メール配信サービスからの流出
2026年10月14日、三条市が導入している外部のメール配信サービス「SpeeCAN RAIDEN(スピーキャン ライデン)」を運営する株式会社アルカディアのサーバーが不正アクセスを受けました。
この影響により、新潟県内11以上の市町村、約16万件の個人情報が漏洩した可能性が浮上しています。
この影響により、新潟県内11以上の市町村、約16万件の個人情報が漏洩した可能性が浮上しています。
-
- 対象データ: 防災メール・小中学校保護者向けメール等の登録者アドレス、職員・消防団員の氏名、メールアドレス。
- 現状: 二次被害は未確認だが、今後これらを踏み台にした攻撃(フィッシング詐欺など)が懸念される。
2. 【リアルのリスク】温泉施設で露呈した「安全管理の形骸化」と任せきり体制
デジタル側のリスクが浮き彫りになった直後の10月15日、今度はリアルの現場で、より直接的に「安全」を脅かすずさんな管理体制が発覚しました。
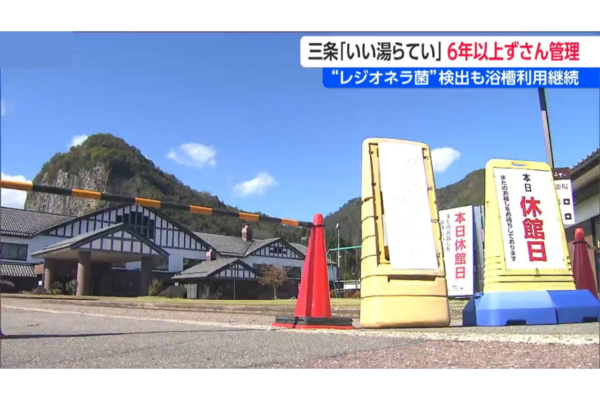
三条市が所有し、第三セクターが指定管理する日帰り温泉施設「八木ヶ鼻温泉 いい湯らてい」において、基準値を超えるレジオネラ属菌が検出されていたにもかかわらず、少なくとも6年間にわたり利用停止措置をとらずに営業を継続していたことが明らかになったのです。
なぜ、菌が検出されていたのにオープンし続けたのか?
会見等で明らかになった原因は、ビジネスシーンでもよくある「組織の甘えと形骸化」でした。
-
- ルール・法令の「不認識」と「形骸化」: 施設側が「基準値を超えたら浴槽を停止する」という法令自体を正しく把握していなかったこと、また毎日行うべき集毛機の清掃を週1回しか行っていなかったなど、運用ルールが完全に形骸化していました。
- 委託先(指定管理者)の任せきりリスク: 市が指定管理者に運営を完全に任せきりにし、役所としてのチェック機能(監査や報告書の精査)が全く働いておらず、6年間も見過ごされ続けていました。
3. 二つの事件に共通する「構造的欠陥」と、ビジネスパーソンが教訓にすべきこと
メールアドレスの流出も、レジオネラ菌の検出営業も、事象こそ違えど、組織が抱える課題の本質は全く同じです。
それは、「外部に委託(アウトソーシング)した業務の、チェック体制の完全な形骸化」です。
それは、「外部に委託(アウトソーシング)した業務の、チェック体制の完全な形骸化」です。
多くの企業が業務効率化のために外部の専門業者やSaaSを導入していますが、「お金を払ってプロに任せているから安心だ」と丸投げになっていないでしょうか。
今回の三条市の二つの事例は、「委託先のミスや不祥事であっても、最終的にすべての社会的責任とブランド毀損を負うのは発注元(本丸)である」という冷酷な現実を突きつけています。
今回の三条市の二つの事例は、「委託先のミスや不祥事であっても、最終的にすべての社会的責任とブランド毀損を負うのは発注元(本丸)である」という冷酷な現実を突きつけています。
私たちが日々の業務において、自社に問い直すべき防衛策は以下の2点です。
① 「外注先・委託先」の監査・チェック体制の仕組み化
委託先のセキュリティ体制や安全管理状況を、定期的にリポートさせたり監査したりする仕組みが必要です。「信頼」を基準にするのではなく、「仕組み」で管理しなければリスクは防げません。
② 自社内のマニュアルが「形骸化」していないかの総点検
「前任者からそう教わったから」「今まで問題が起きなかったから」という理由で、形だけのチェックリストになっている業務はありませんか? 法令やリスクの定義は時代と共に変わります。定期的なマニュアルのアップデートと、現場の教育が不可欠です。
まとめ
利便性を追求するデジタル(DX)の現場でも、市民の憩いの場であるリアルの現場でも、共通して求められるのは「徹底したリスクマネジメントとガバナンス」です。
三条市で相次いだこれら2つの事例は、すべてのビジネスパーソンにとって決して「対岸の火事」ではありません。自社のコンプライアンス体制や、取引先との契約・管理体制を今一度総点検するための、強力なケーススタディとして捉えるべきではないでしょうか。
自社の業務プロセスに潜む「見えないリスク」に、今すぐ目を向けていきましょう。
 ブログ一覧
